Zero-Trust BCDR Platform
Entdecken Sie die Architektur und die technischen Entscheidungen hinter dem sichersten Backup-System der Welt.
Einzigartige Sicherheits-Engine
Post-Quantum ML-KEM Encryption
StateWarden setzt kaskadierte Kryptografie im Produktivbetrieb ein: AES-256-GCM kombiniert mit dem standardisierten ML-KEM (FIPS 203) - die Post-Quanten-Schlüsseletablierung schützt jeden neu gekoppelten Agenten.
- Cascaded Cryptography: ML-KEM (FIPS 203) secures classical AES-256-GCM encryption against future quantum threats.
- Hardware Identity: Every node is authorized via unique X.509 mTLS certificates.
- Zero-Knowledge: Schlüssel verlassen niemals Ihren Server - Dritte haben keinen technischen Zugriff auf Ihre Daten.
// Standard PrimeKEM Payload
Compliance & Audit
DSGVO & Datensouveränität
Wir haben das System so konzipiert, dass es die Erfüllung der Anforderungen von NIS-2, DORA und DSGVO für Vorstände und Datenschutzbeauftragte automatisiert.
- Geografische Isolation: Durchsetzung des Datenspeicherorts auf Ebene des Netzwerk-Routings.
- Recht auf Vergessenwerden: Das kryptografische Löschen (Cryptographic Erasure) stellt sicher, dass verschlüsselte Daten unwiederbringlich vernichtet werden.
- Audit Trails: Unveränderliche Systemprotokolle für jeden Zugriffsversuch und jede Richtlinienänderung.
Performance-Engineering
Change Block Tracking (CBT)
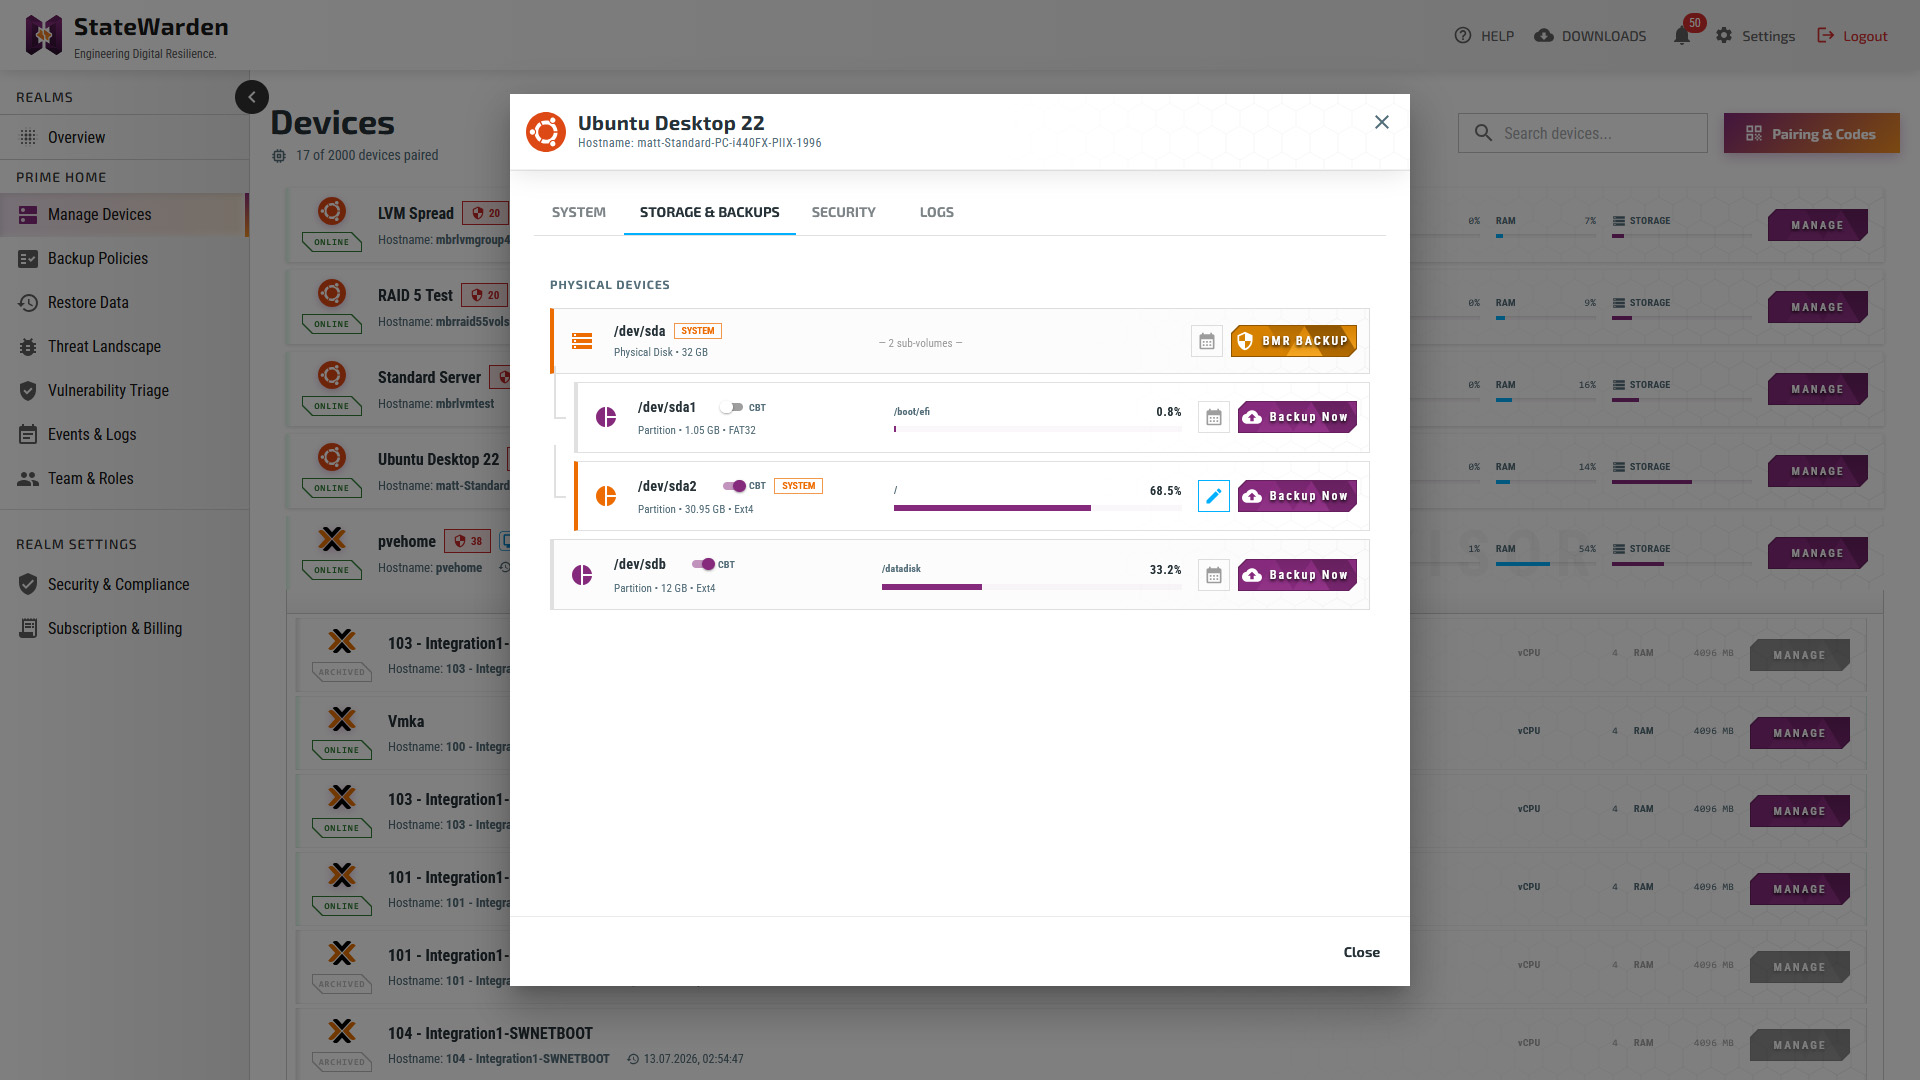
Wir übertragen nur, was sich geändert hat. Change Block Tracking reduziert die Backup-Zeiten drastisch.
- Linux-Unterstützung: Basiert auf dem nativen Device Mapper (dm-era) für verlustfreies Tracking.
- Windows-Unterstützung: Tiefe Integration in den Volume Shadow Copy Service (VSS).
- Client-Side Deduplizierung: Wir verfolgen nicht nur Änderungen, sondern verwerfen identische Blöcke vor der Übertragung.
Komplette Cyber-Resilienz
Weit mehr als Backup. Ein umfassendes Schutzspektrum für geschäftskritische Umgebungen.
Unveränderlicher Tresor
Der Datentresor arbeitet als Append-Only-Monolith: Die Tresorkopie kann von Ransomware auf dem geschützten Host weder verschlüsselt noch überschrieben werden. Vigil scannt die Backup-Inhalte gegen 200,000+ bekannte Schwachstellen und Malware-Signaturen - bevor Sie wiederherstellen, nicht danach.
Instant Mount & Hot Restore
Sofortige betriebliche Wiederherstellung durch Block-Level-Mapping. Bevor ein Backup eingehängt wird, scannt Vigil die Backup-Inhalte gegen 200,000+ bekannte Schwachstellen und Malware-Signaturen - bevor Sie wiederherstellen, nicht danach.
Live-Flottentelemetrie
Der StateWarden Agent agiert als Gesundheitsmonitor und streamt Echtzeitmetriken zur CPU-, RAM- und Speicherauslastung direkt in Ihr Dashboard.
Vigil Active Defense
Automatisiertes Monitoring der Infrastruktur. Wir korrelieren die erfassten Daten mit globalen CVE-Datenbanken (NVD, OSV) und informieren in Echtzeit über Schwachstellen.
Sicheres Remote-Management
Führen Sie kritische Wartungsaufgaben auf Ihrer gesamten Flotte über eine einzige kryptografische Konsole aus. Keine Notwendigkeit für VPNs oder offene SSH-Ports.
Client-Side Deduplizierung
Optimierter Speicher durch clientseitige Deduplizierung und Verschlüsselung an der Quelle. Vigil scannt die Backup-Inhalte gegen 200,000+ bekannte Schwachstellen und Malware-Signaturen - bevor Sie wiederherstellen, nicht danach.
EU Sovereignty &
StateWarden ist stolz auf seine europäischen Wurzeln. Backup-Daten werden unter EU-Gerichtsbarkeit verarbeitet, außerhalb der Reichweite des US CLOUD Act.
Efficiency
Keine Java Virtual Machines. Keine Python-Abhängigkeiten. Unser Agent ist eine einzige, statisch kompilierte Binärdatei mit einem gemessenen Leerlauf-Footprint von nahezu null (0.02% CPU, ~24 MB RAM). Wir respektieren Ihre Hardware-Ressourcen genauso wie den Datenschutz.
Kompromisslose Qualitätskontrolle
Die StateWarden-Architektur durchläuft strenge Sicherheits- und Leistungsaudits. Wir entwickeln Software im "Zero-Defect"-Geist, mit vollem Fokus auf die Stabilität von Mission-Critical-Umgebungen.