Zero-Trust BCDR Platform
Scopri le fondamenta tecnologiche di StateWarden® che assicurano la continuità operativa della tua azienda.
Motore di Sicurezza Unico
Post-Quantum ML-KEM Encryption
StateWarden utilizza la crittografia a cascata in produzione: AES-256-GCM combinato con l'algoritmo standardizzato ML-KEM (FIPS 203) - la creazione di chiavi post-quantistiche protegge ogni agente appena associato.
- Cascaded Cryptography: ML-KEM (FIPS 203) secures classical AES-256-GCM encryption against future quantum threats.
- Hardware Identity: Every node is authorized via unique X.509 mTLS certificates.
- Zero-Knowledge: Le chiavi non lasciano mai il tuo server - i terzi non hanno accesso tecnico ai tuoi dati.
// Payload Standard PrimeKEM
Preparazione agli Audit
GDPR e Sovranità dei Dati
Abbiamo progettato il sistema per automatizzare l'adempimento dei requisiti di NIS2, DORA e GDPR per consigli di amministrazione e DPO.
- Isolamento Geografico: Applicazione della posizione di archiviazione dei dati a livello di routing di rete.
- Diritto all'Oblio: La cancellazione crittografica assicura la distruzione irreversibile del volume crittografato su richiesta.
- Audit Trails: Registri di sistema immutabili di ogni tentativo di accesso, decrittografia e riconfigurazione delle policy di sicurezza.
Ingegneria delle Prestazioni
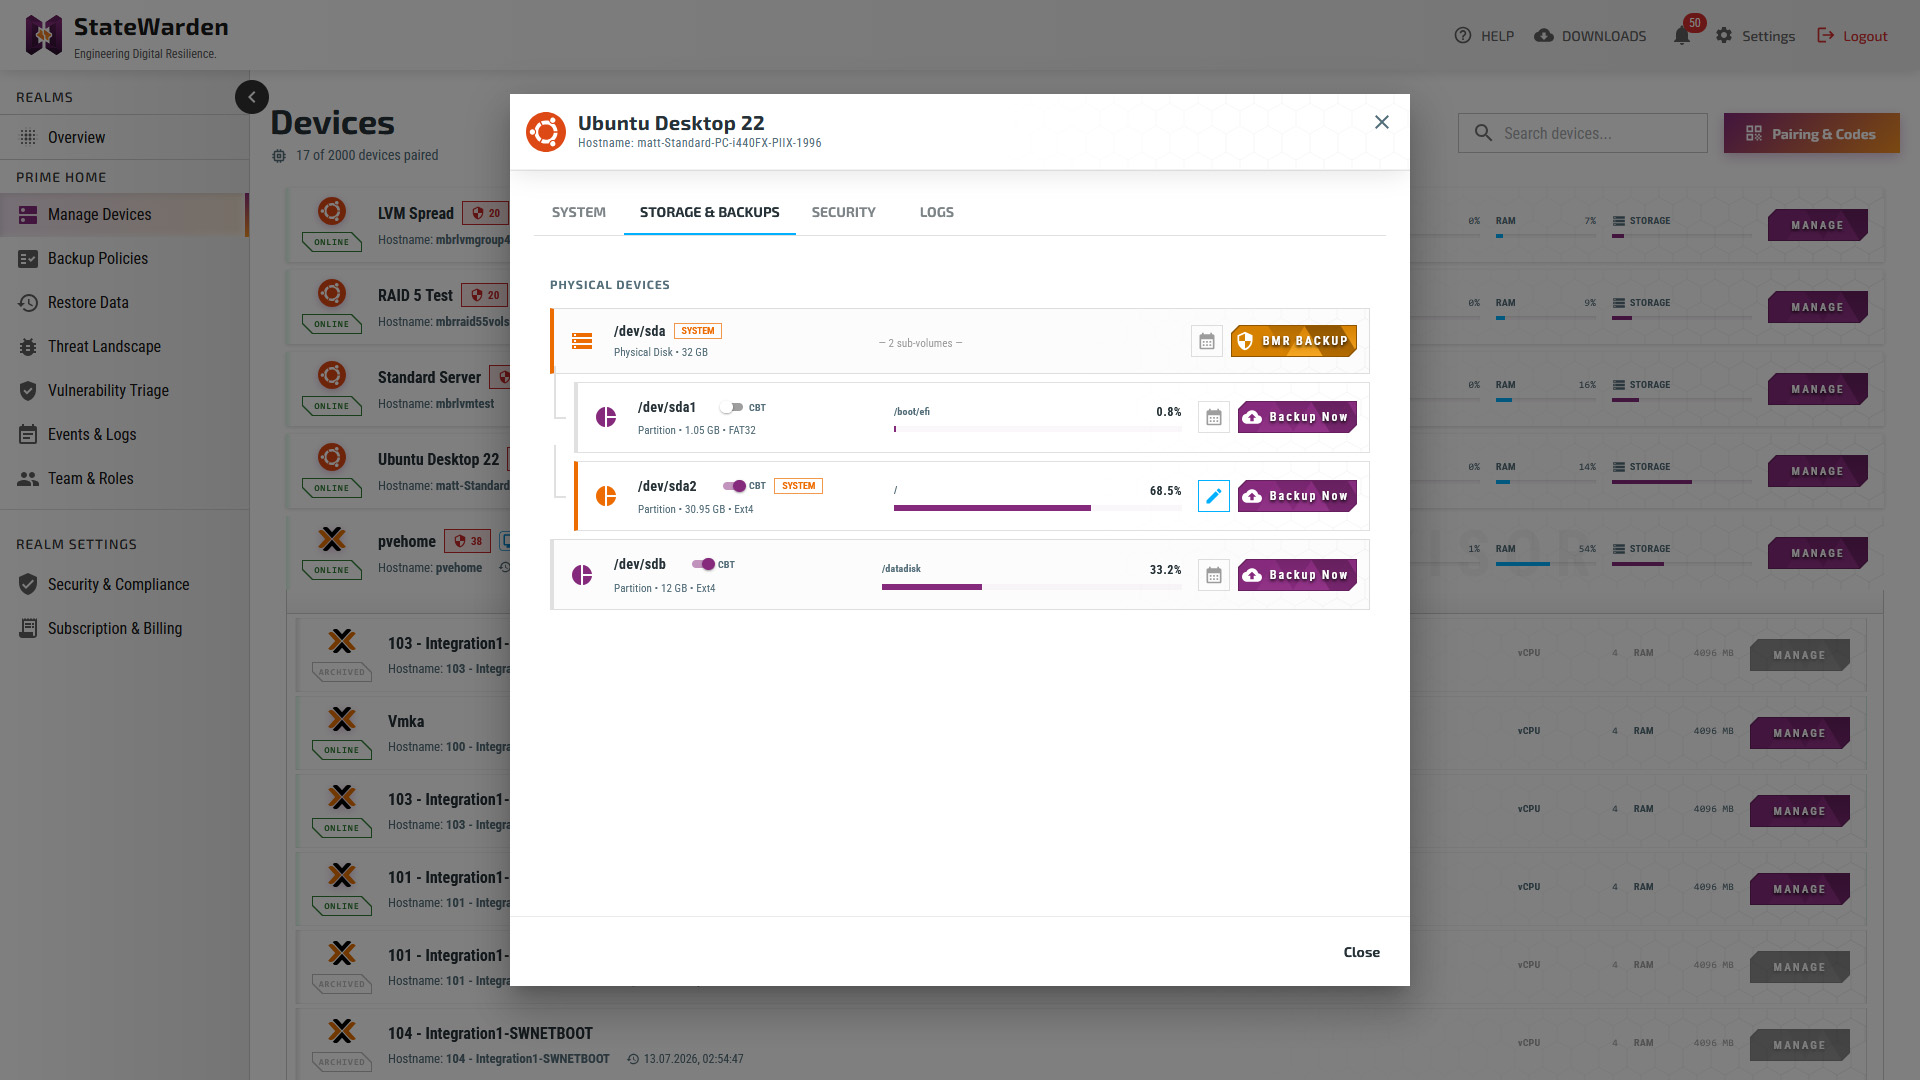
Change Block Tracking (CBT)
Trasmettiamo solo ciò che è cambiato. Il Change Block Tracking riduce drasticamente i tempi di backup.
- Supporto Linux: Utilizzo del Device Mapper nativo (dm-era) per il tracciamento delle modifiche senza perdite.
- Supporto Windows: Integrazione profonda con il Volume Shadow Copy Service (VSS).
- Deduplicazione Client-Side: Identificazione e rifiuto dei duplicati prima del trasferimento di rete.
Completa Cyber-Resilienza
Molto più di un backup. Uno spettro completo di protezione per ambienti Mission-Critical.
Cassaforte Immutabile
Il vault dei dati opera come un monolite append-only: la copia nel vault non può essere crittografata né sovrascritta dal ransomware in esecuzione sull'host protetto. Vigil scansiona il contenuto dei backup rispetto a 200,000+ vulnerabilità note e firme di malware - prima del ripristino, non dopo.
Instant Mount & Hot Restore
Ripristino operativo istantaneo tramite mappatura a livello di blocco. Prima che un backup venga montato, Vigil scansiona il contenuto dei backup rispetto a 200,000+ vulnerabilità note e firme di malware - prima del ripristino, non dopo.
Telemetria della Flotta in Diretta
Più di un backup. L'agente StateWarden funge da monitor dello stato dell'ambiente, trasmettendo metriche in tempo reale su CPU, RAM e utilizzo del disco direttamente al tuo pannello di controllo.
Vigil Active Defense
Modulo di Threat Intelligence integrato. Il sottosistema Vigil correla attivamente i log dell'infrastruttura con i database di vulnerabilità OSV e NVD, identificando le minacce zero-day in tempo reale.
Comando Remoto Sicuro
Esegui attività critiche e procedure di manutenzione in tutta la tua flotta da una singola console crittograficamente controllata. Eliminazione delle vulnerabilità associate all'esposizione delle porte SSH o alla configurazione di tunnel VPN.
Deduplicazione Client-Side
Storage ottimizzato tramite deduplicazione client-side e crittografia alla sorgente. Vigil scansiona il contenuto dei backup rispetto a 200,000+ vulnerabilità note e firme di malware - prima del ripristino, non dopo.
EU Sovereignty &
StateWarden è orgogliosamente una soluzione Europea. I dati di backup sono trattati sotto la giurisdizione dell'UE, al di fuori della portata dello US CLOUD Act.
Efficiency
Nessuna Macchina Virtuale Java. Nessuna dipendenza da ambienti Python. Il nostro agente è un unico binario compilato staticamente, con un footprint in idle misurato e prossimo allo zero (0.02% CPU, ~24 MB RAM)
Controllo Qualità Senza Compromessi
L'architettura di StateWarden è sottoposta a rigorosi audit di sicurezza e prestazioni. Sviluppiamo software con uno spirito "Zero-Defect", concentrandoci totalmente sulla stabilità degli ambienti Mission-Critical.