Zero-Trust BCDR Platform
Découvrez l'architecture et les décisions d'ingénierie qui font de StateWarden® la plateforme la plus sécurisée au monde.
Moteur de Sécurité Unique
Post-Quantum ML-KEM Encryption
StateWarden exploite la cryptographie en cascade en production : AES-256-GCM combiné à l'algorithme standardisé ML-KEM (FIPS 203) - l'établissement de clés post-quantiques protège chaque agent nouvellement associé.
- Cascaded Cryptography: ML-KEM (FIPS 203) secures classical AES-256-GCM encryption against future quantum threats.
- Hardware Identity: Every node is authorized via unique X.509 mTLS certificates.
- Zero-Knowledge : les clés ne quittent jamais votre serveur - les tiers n'ont aucun accès technique à vos données.
// Charge Utile PrimeKEM Standard
Prêt pour la Conformité
RGPD & Souveraineté des Données
StateWarden a été conçu dès le départ pour répondre aux réglementations les plus strictes en matière de protection des données (RGPD, CCPA, HIPAA).
- Isolation Géographique (Region Locking) : vous choisissez où vos données résident physiquement, un emplacement appliqué au niveau du routage réseau.
- Droit à l'Oubli : L'effacement cryptographique garantit la destruction irréversible du volume chiffré à la demande.
- Pistes d'Audit : Journaux immuables de chaque tentative d'accès, de déchiffrement et de reconfiguration.
Ingénierie de Performance
Change Block Tracking (CBT)
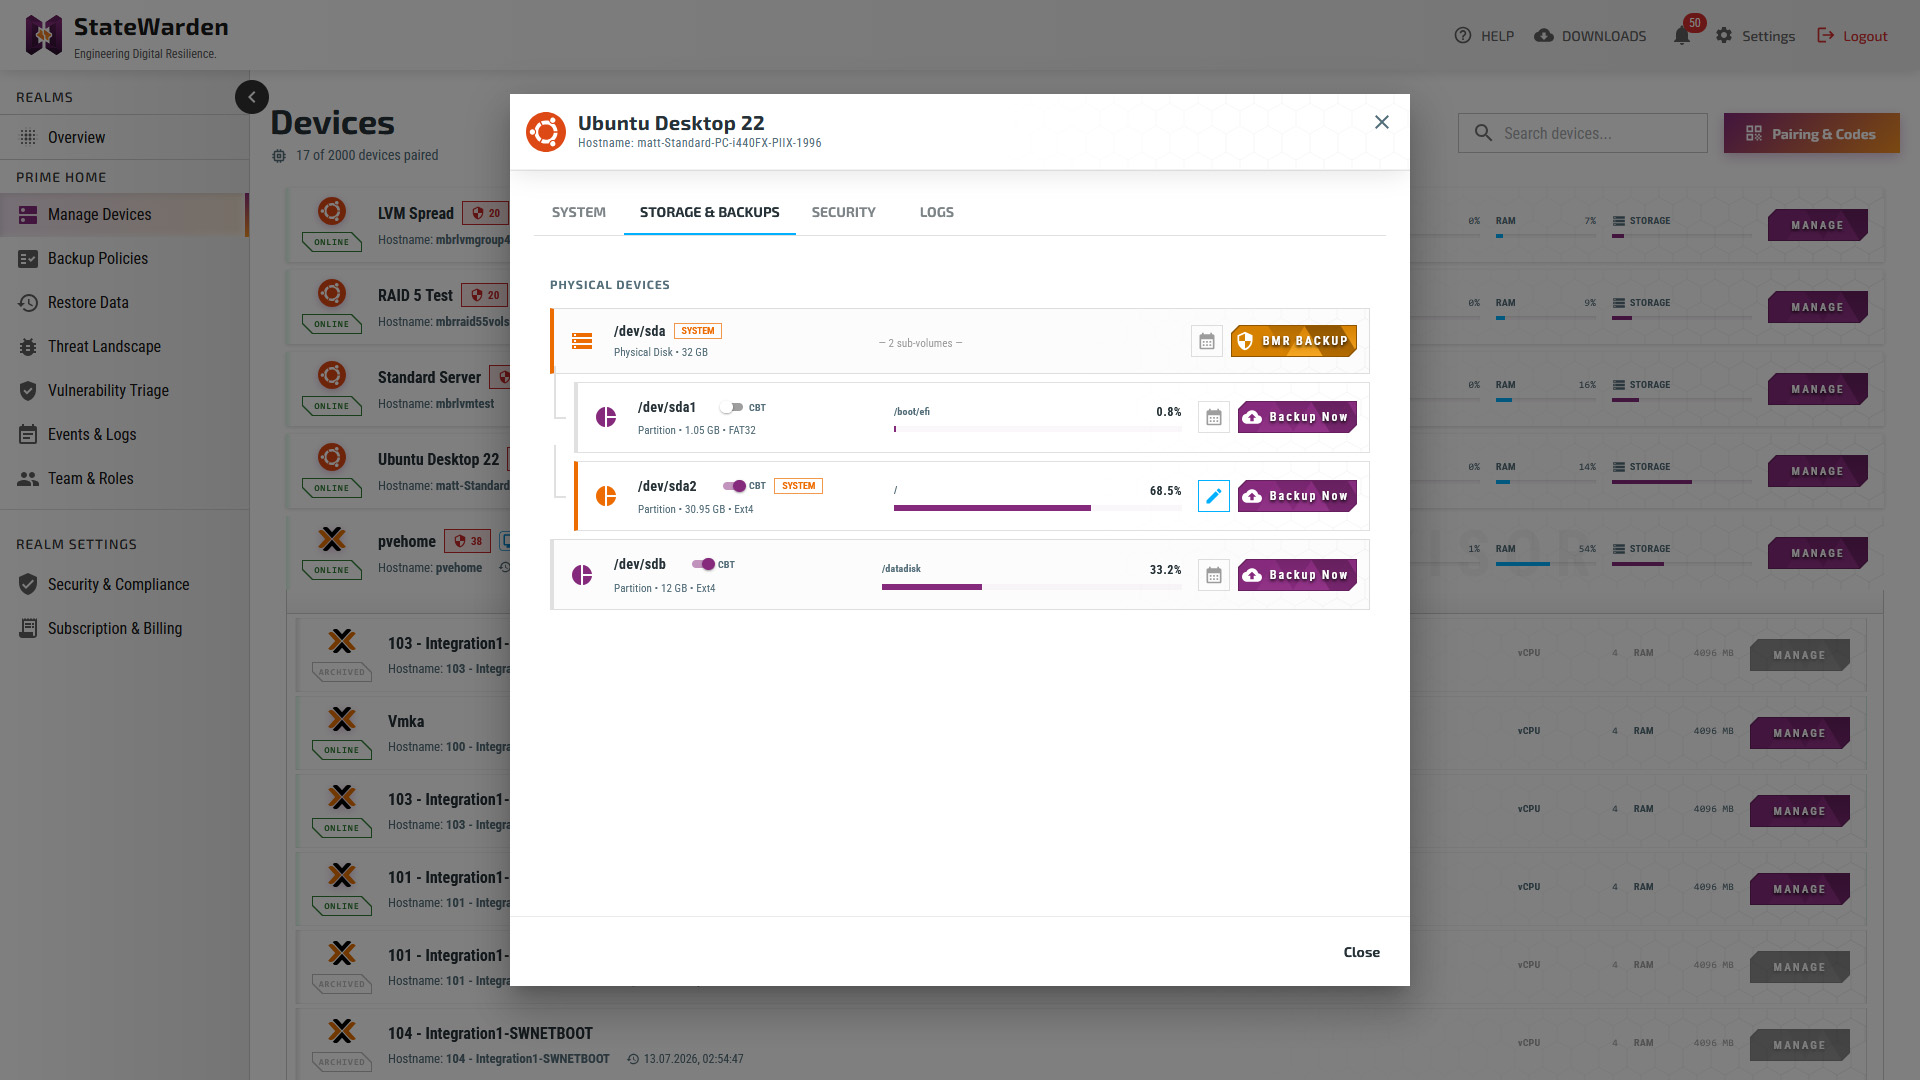
Nous ne transmettons que les modifications. La technologie Change Block Tracking réduit considérablement les temps de sauvegarde.
- Support Linux : Intégration du Device Mapper natif (dm-era) pour un suivi fiable sans perte.
- Support Windows : Intégration profonde avec le service Volume Shadow Copy (VSS).
- Déduplication côté Client : Nous éliminons les doublons avant l'étape de transfert réseau.
Cyber-Résilience Complète
Bien plus qu'une sauvegarde. Une plateforme complète pour les infrastructures critiques.
Coffre-fort Immuable
Le coffre-fort de données fonctionne comme un monolithe append-only : la copie du coffre-fort ne peut être ni chiffrée ni écrasée par un ransomware s'exécutant sur l'hôte protégé. Vigil analyse le contenu des sauvegardes par rapport à 200,000+ vulnérabilités connues et signatures de malwares - avant la restauration, pas après.
Instant Mount & Hot Restore
Récupération opérationnelle instantanée via le mappage au niveau bloc. Avant qu'une sauvegarde ne soit montée, Vigil analyse le contenu des sauvegardes par rapport à 200,000+ vulnérabilités connues et signatures de malwares - avant la restauration, pas après.
Télémétrie de Flotte en Direct
L'agent StateWarden agit comme un moniteur de santé, diffusant en temps réel des métriques d'utilisation du CPU, de la RAM et du disque directement sur votre tableau de bord.
Vigil Active Defense
Module Threat Intelligence intégré. Vigil corrèle activement vos logs d'infrastructure avec les bases de vulnérabilités OSV et NVD, identifiant les failles zero-day.
Gestion à Distance Sécurisée
Exécutez des tâches de maintenance critiques sur l'ensemble de votre parc via une seule console auditée cryptographiquement. Plus besoin de VPN ou de ports SSH.
Déduplication Côté Client
Stockage optimisé grâce à la déduplication côté client et au chiffrement à la source. Vigil analyse le contenu des sauvegardes par rapport à 200,000+ vulnérabilités connues et signatures de malwares - avant la restauration, pas après.
EU Sovereignty &
StateWarden est fièrement Européen. Les données de sauvegarde sont traitées sous juridiction européenne, hors de portée du US CLOUD Act.
Efficiency
Pas de Java Virtual Machines. Aucune dépendance Python. Notre agent est un unique binaire statique avec une empreinte au repos quasi nulle et mesurée (0.02% CPU, ~24 MB RAM)
Contrôle Qualité Sans Compromis
L'architecture de StateWarden subit des audits rigoureux de sécurité et de performance. Nous développons nos logiciels dans un esprit "Zéro Défaut", en mettant l'accent sur la stabilité des environnements critiques.