Surveillance Continue
des Vulnérabilités
Une approche « incremental-forever » de la cybersécurité. StateWarden® exploite le processus de sauvegarde pour vérifier passivement la pureté des données, en croisant votre infrastructure avec les bases mondiales de menaces, sans solliciter les serveurs de production.
Architecture Sidecar Hashing
Les scanners de vulnérabilités traditionnels dégradent les performances des serveurs par un parcours agressif des disques. StateWarden calcule les empreintes SHA-256 pendant la phase de sauvegarde obligatoire. Aucune relecture des blocs inchangés (block change tracking), visibilité complète.
Analyse Passive des CVE
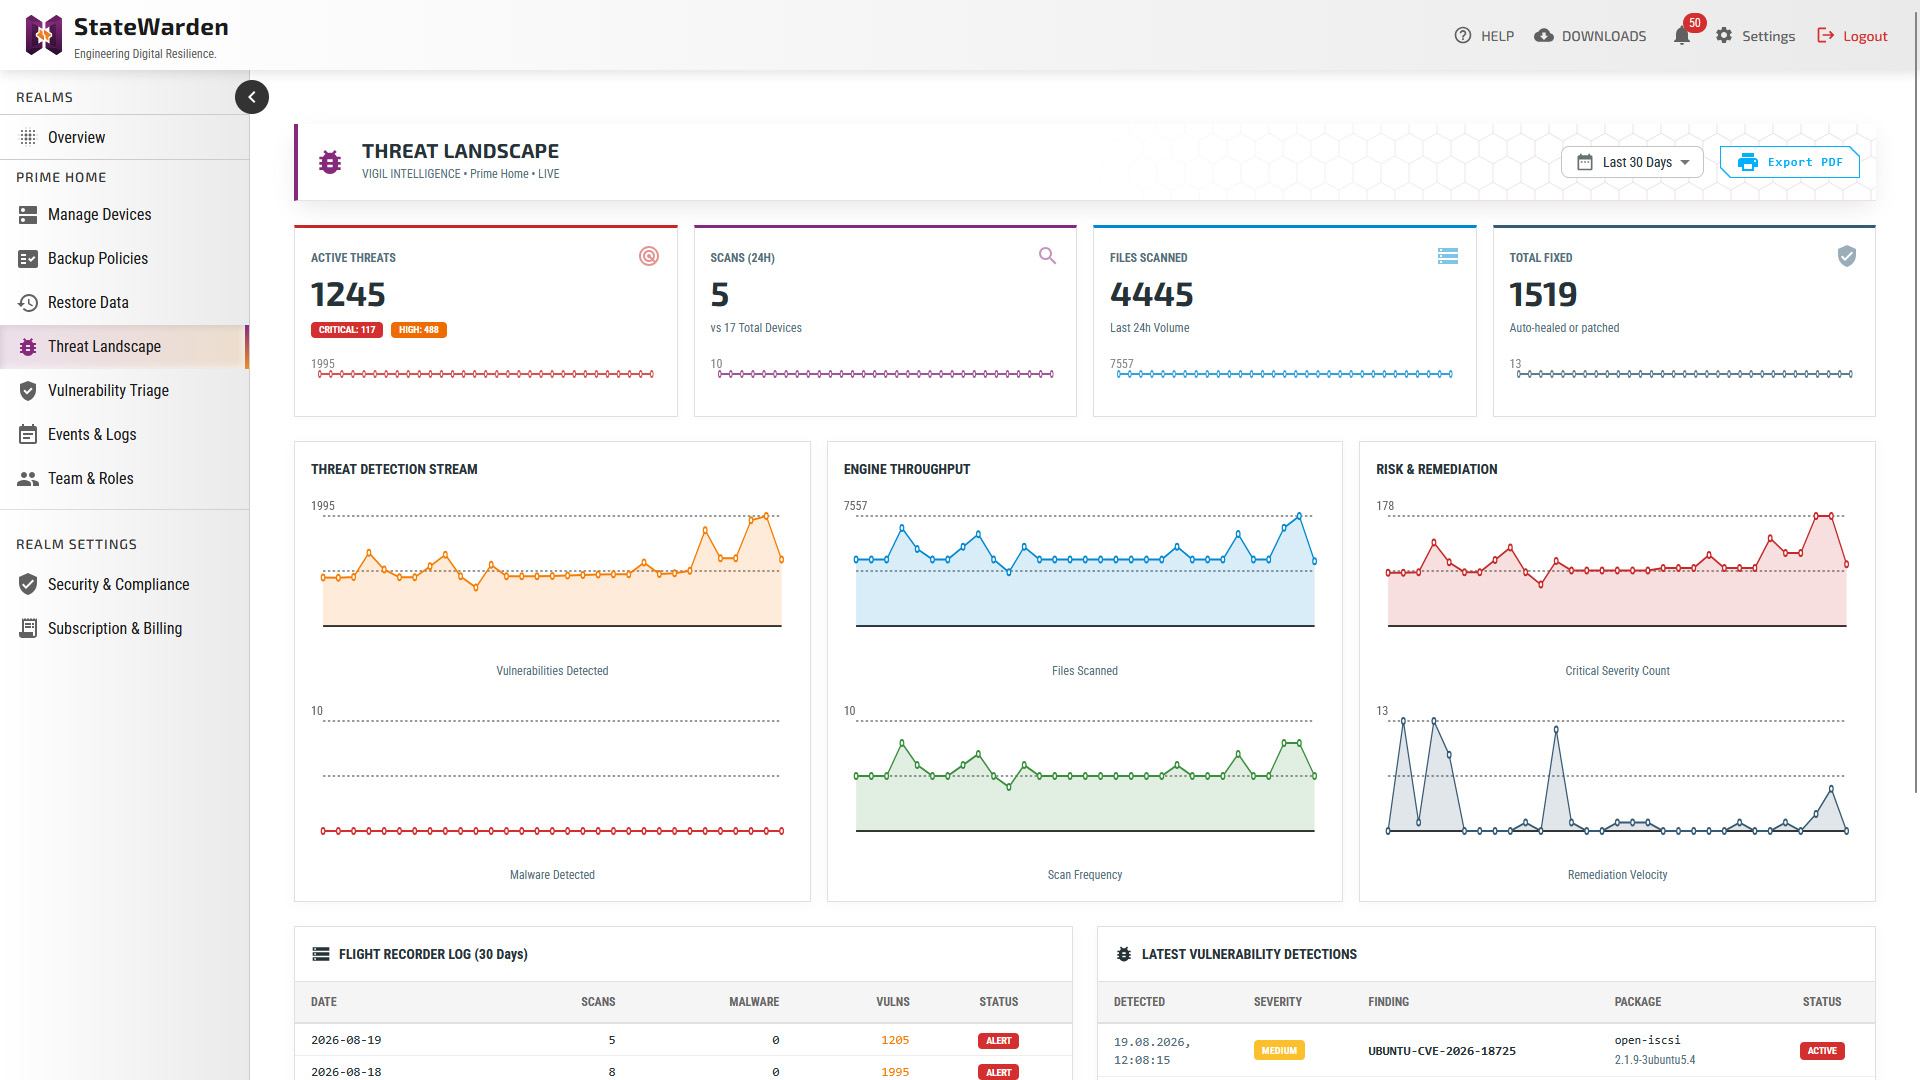
Votre inventaire logiciel (dpkg, rpm, registre Windows) est cartographié de manière transparente et croisé en temps réel avec les flux de la National Vulnerability Database (NVD) et d'Open Source Vulnerability (OSV).
Détection de Malwares
Correspondance automatisée avec MalwareBazaar et des signatures YARA personnalisées. Si un binaire infecté est ingéré dans le coffre-fort WORM, Vigil met l'artefact en quarantaine et alerte instantanément votre SOC.
Évaluation de Sécurité à l'Échelle de la Flotte
Remplacez les outils de gestion des vulnérabilités autonomes et coûteux par notre plateforme unifiée. Vigil fournit un tableau de bord consolidé de la posture de sécurité permettant à vos techniciens d'évaluer instantanément le risque sur l'ensemble de la flotte de serveurs et de points de terminaison depuis un écran unique.
Évolution Continue et Dynamique
Le paysage des menaces ne dort jamais, et nous non plus. Le module Vigil est mis à jour dynamiquement et étroitement intégré à l'écosystème StateWarden, recevant en continu de nouveaux modèles heuristiques, de nouvelles sources de flux et des améliorations architecturales pour devancer les menaces émergentes.