Platforma BCDR Zero-Trust
Poznaj fundamenty technologiczne StateWarden®, które zapewniają ciągłość działania Twojego biznesu.
Unikalny na Rynku Silnik Bezpieczeństwa
Szyfrowanie Post-Quantum ML-KEM
StateWarden stosuje kaskadową kryptografię w produkcji: AES-256-GCM połączony ze ustandaryzowanym algorytmem ML-KEM (FIPS 203) - postkwantowe ustalanie kluczy chroni każde nowo sparowane urządzenie.
- Kryptografia Kaskadowa: ML-KEM (FIPS 203) zabezpiecza klasyczne szyfrowanie AES-256-GCM przed przyszłymi zagrożeniami kwantowymi.
- Tożsamość Sprzętowa: Każdy węzeł autoryzuje się unikalnym certyfikatem mTLS X.509.
- Zero-Knowledge: Klucze nigdy nie opuszczają Twojego serwera - osoby trzecie nie mają technicznego dostępu do Twoich danych.
// Standardowy Payload PrimeKEM
Gotowość Audytowa
Zgodność Prawna i RODO
Zaprojektowaliśmy system tak, aby automatyzował spełnianie wymogów dyrektyw NIS2, DORA oraz RODO dla zarządów i inspektorów DPO.
- Izolacja Geograficzna: Wymuszanie lokalizacji przechowywania danych na poziomie routing-u sieciowego.
- Niszczenie Danych: Kryptograficzne nadpisywanie pozwala na nieodwracalne usunięcie określonych bloków.
- Ścieżki Audytu: Zapis systemowy logujący zmiany konfiguracji polityk bezpieczeństwa.
Optymalizacja Transferu
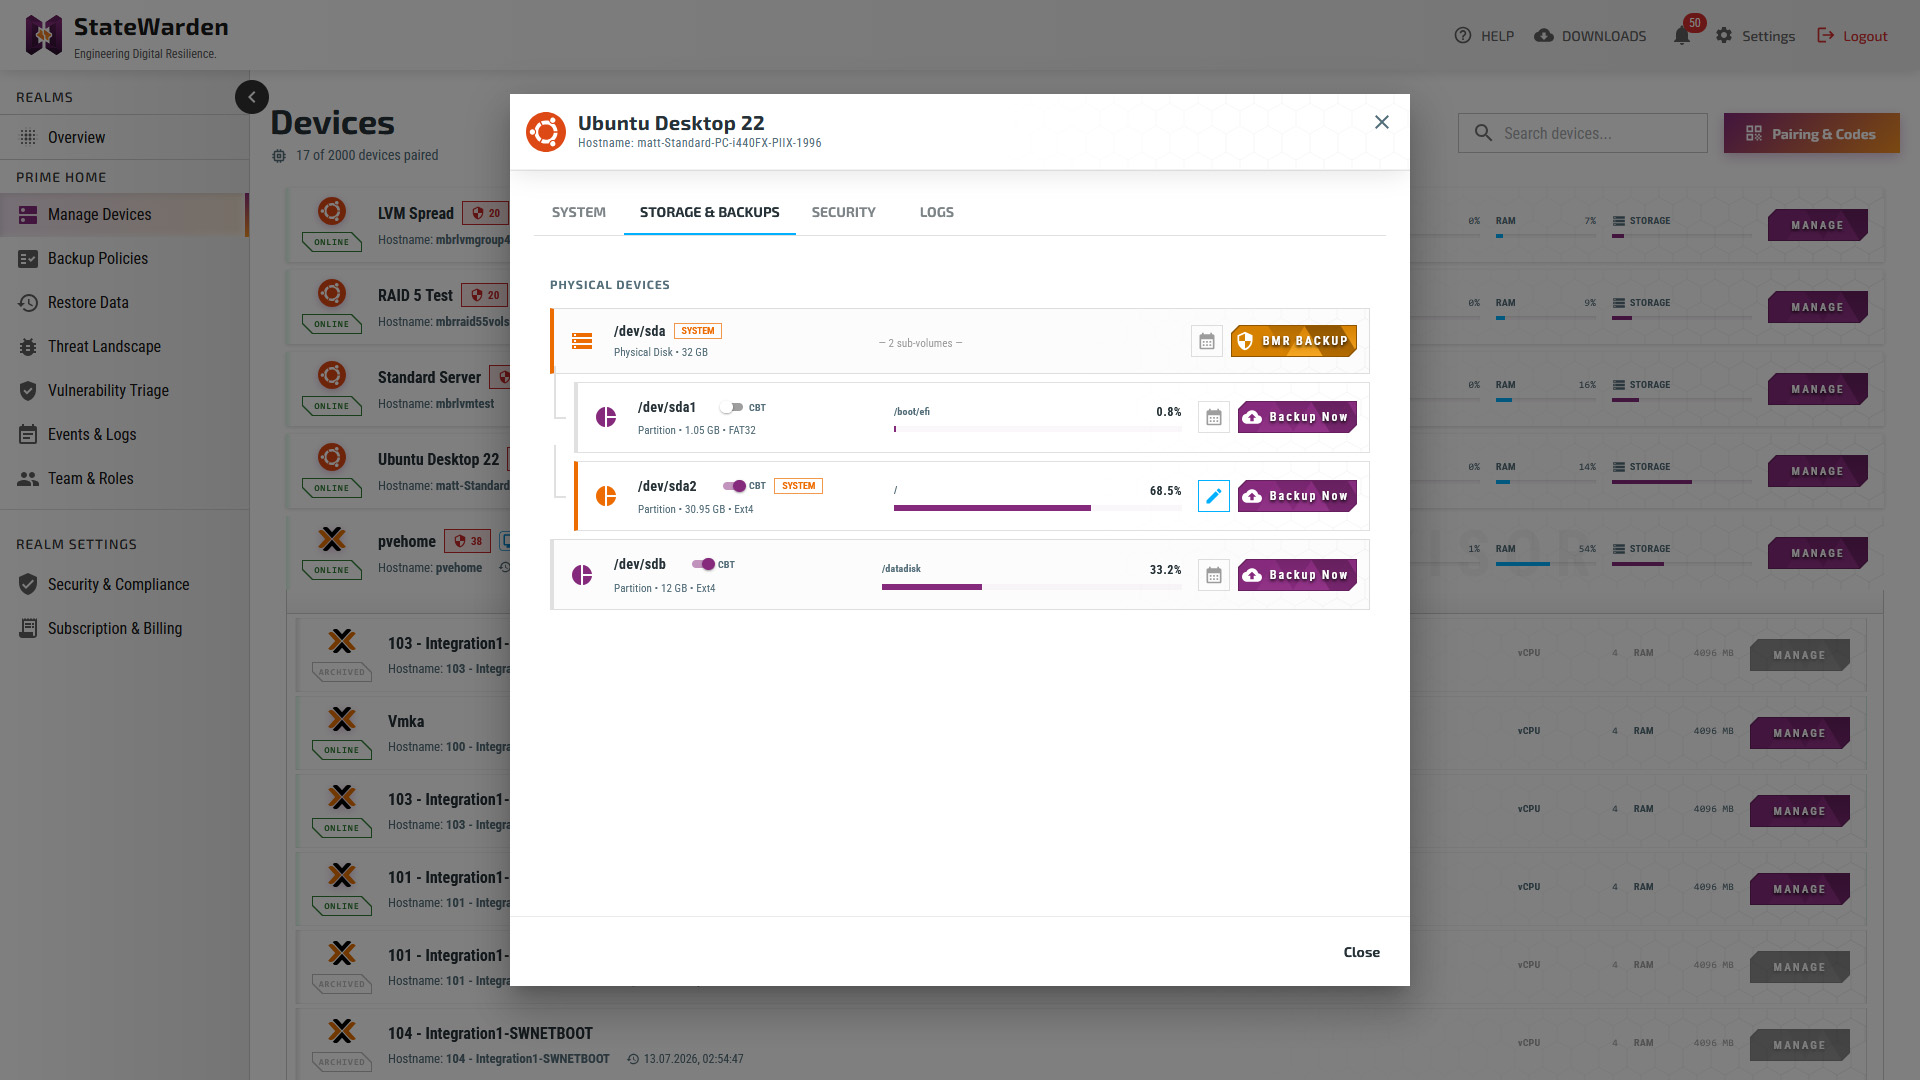
Change Block Tracking (CBT)
Wysyłamy tylko to, co uległo zmianie. Technologia Change Block Tracking drastycznie skraca czas wykonywania kopii i nie obciąża firmowej sieci.
- Linux: Integracja z mechanizmami Device Mapper (dm-era).
- Windows: Wykorzystanie natywnych usług Volume Shadow Copy Service (VSS).
- Deduplikacja: Filtracja duplikatów przed transferem w architekturze client-side.
Możliwości Operacyjne
Zestawienie funkcji zabezpieczających ciągłość działania firmy.
Pamięć Masowa WORM
Skarbiec danych działa jako monolit append-only: ransomware działające na chronionym hoście nie jest w stanie zaszyfrować ani nadpisać kopii w skarbcu. Vigil skanuje zawartość kopii zapasowych względem 200,000+ znanych podatności i sygnatur malware - zanim przywrócisz dane, a nie po.
Mapowanie Blokowe (NBD)
Błyskawiczne przywracanie operacyjne dzięki mapowaniu na poziomie bloków. Zanim kopia zapasowa zostanie zamontowana, Vigil skanuje zawartość kopii zapasowych względem 200,000+ znanych podatności i sygnatur malware - zanim przywrócisz dane, a nie po.
Zbieranie Metryk
Agent zbiera i transmituje metryki utylizacji zasobów (CPU, RAM, Disk I/O) z poszczególnych zarządzanych węzłów.
Weryfikacja Podatności (Vigil)
Zautomatyzowane monitorowanie infrastruktury. Korelujemy zebrane dane z globalnymi bazami CVE (NVD, OSV), informując o podatnościach w czasie rzeczywistym.
Bezpieczne Kanały Zarządzania
Zarządzanie całą siecią poprzez bezpieczne, audytowane kanały bez konieczności konfiguracji dedykowanych tuneli VPN czy otwierania portów.
Deduplikacja Client-Side
Zoptymalizowane przechowywanie dzięki deduplikacji po stronie klienta i szyfrowaniu u źródła. Vigil skanuje zawartość kopii zapasowych względem 200,000+ znanych podatności i sygnatur malware - zanim przywrócisz dane, a nie po.
Suwerenność UE i
Rozwiązanie podlega prawodawstwu europejskiemu. Dane kopii zapasowych przetwarzane są w jurysdykcji UE, poza zasięgiem US CLOUD Act.
wydajność
Nasz program to jeden, zoptymalizowany plik o zmierzonym, niemal zerowym śladzie w stanie bezczynności (0.02% CPU, ~24 MB RAM)
Bezkompromisowa Kontrola Jakości
Architektura StateWarden przechodzi rygorystyczne audyty bezpieczeństwa i wydajności. Rozwijamy oprogramowanie w duchu "Zero-Defect", z pełnym naciskiem na stabilność środowisk Mission-Critical.