Ciągłe Monitorowanie
Podatności
Podejście incremental-forever do cyberbezpieczeństwa. StateWarden® wykorzystuje proces backupu do pasywnej weryfikacji czystości danych, zestawiając Twoją infrastrukturę z globalnymi bazami zagrożeń bez obciążania serwerów produkcyjnych.
Architektura Sidecar Hashing
Tradycyjne skanery podatności degradują wydajność serwerów poprzez agresywne skanowanie dysków. StateWarden oblicza hasze SHA-256 podczas obowiązkowej fazy backupu. Zero ponownych odczytów niezmienionych bloków (block change tracking), pełna widoczność.
Pasywne Skanowanie CVE
Twój inwentarz oprogramowania (dpkg, rpm, Rejestr Windows) jest transparentnie mapowany i weryfikowany w czasie rzeczywistym z bazami National Vulnerability Database (NVD) oraz Open Source Vulnerability (OSV).
Wykrywanie Malware
Automatyczne dopasowywanie względem MalwareBazaar i niestandardowych sygnatur YARA. Jeśli zainfekowany plik trafi do skarbca WORM, moduł Vigil podda go kwarantannie i natychmiast zaalarmuje Twój zespół SOC.
Ocena Ryzyka Całej Floty
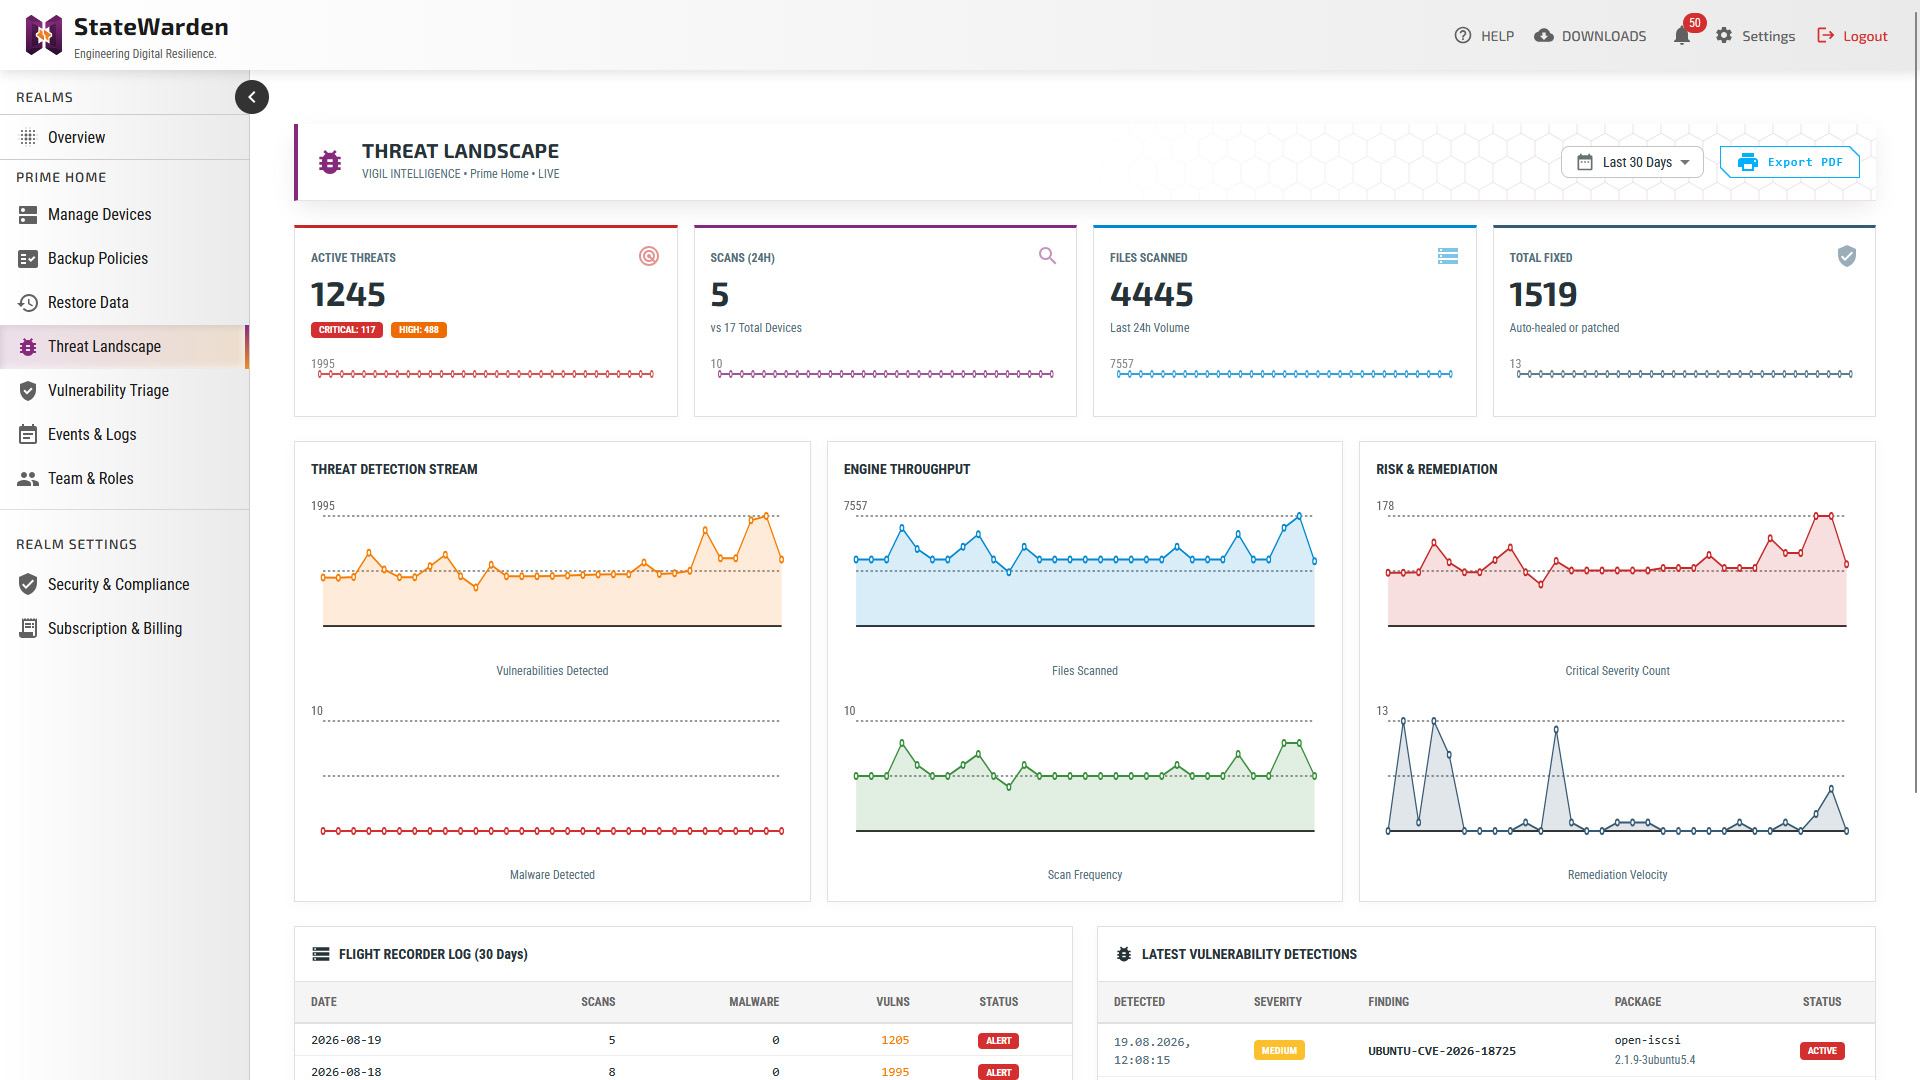
Zastąp kosztowne, dedykowane narzędzia do zarządzania podatnościami naszą ujednoliconą platformą. Vigil dostarcza skonsolidowany Panel Postawy Bezpieczeństwa (Security Posture Dashboard), pozwalając Twoim technikom na błyskawiczną ocenę ryzyka w całej flocie serwerów i stacji roboczych z jednego miejsca.
Ciągły i Dynamiczny Rozwój
Krajobraz zagrożeń nigdy nie śpi, my również. Moduł Vigil jest dynamicznie aktualizowany i ściśle zintegrowany z ekosystemem StateWarden, nieustannie otrzymując nowe modele heurystyczne, źródła sygnatur oraz usprawnienia architektoniczne, aby wyprzedzać pojawiające się zagrożenia.